
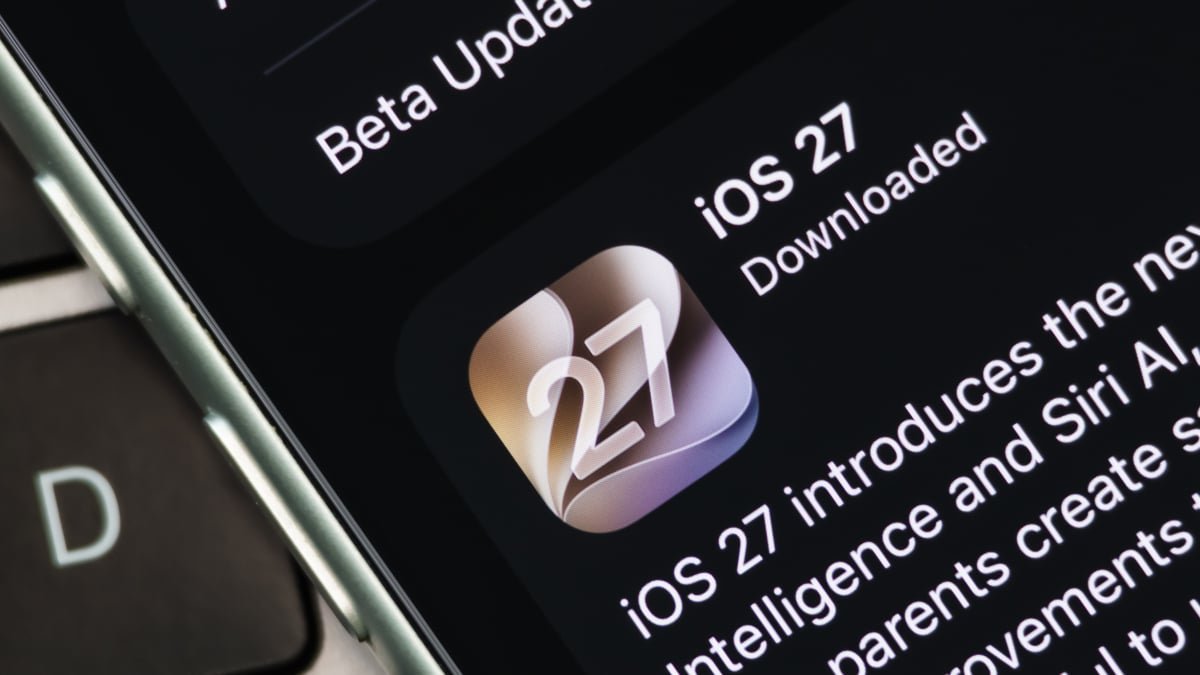
Apple liberó iOS 27.2.1, una actualización que no suma funciones nuevas pero que resulta indispensable para cualquiera que use un iPhone o un iPad. La versión, publicada este lunes junto con iPadOS 27.2.1, corrige nueve errores distintos, entre ellos varias vulnerabilidades de software calificadas como críticas. Para los usuarios de México y América Latina, donde el iPhone es uno de los smartphones más vendidos y se usa cada vez más para banca celular y wallets de criptomonedas, el parche no es opcional: es una medida de seguridad inmediata.
Qué corrige exactamente iOS 27.2.1
Las notas oficiales de la actualización describen fallas que van desde filtraciones de datos hasta accesos no autorizados a conversaciones. Entre las más relevantes están:
- Una vulnerabilidad que permitía que una app accediera a datos sensibles del usuario sin su consentimiento.
- Un fallo que hacía posible emparejar un dispositivo ajeno sin interacción del dueño, es decir, sin que la víctima tocara siquiera la pantalla.
- Una brecha en la que un atacante remoto podía unirse a un chat grupal de iMessage y recibir todos los mensajes de la conversación.
Estos tres puntos, por sí solos, justifican actualizar cuanto antes. El primero expone información personal; el segundo rompe el modelo de confianza del emparejamiento Bluetooth; el tercero convierte una conversación privada en un canal abierto para terceros.
La falla que alertó a Binance
El caso más llamativo lo señaló el exchange de criptomonedas Binance, que a finales de octubre sufrió una brecha de seguridad masiva. A través de su cuenta en X, la plataforma advirtió sobre una vulnerabilidad —identificada como worse_query— que afecta a iOS 26.7.1, 27.0.1 y 27.2. Según su comunicado, esa falla permite que aplicaciones maliciosas lean archivos locales de otras apps, lo que pone en riesgo frases semilla, claves privadas y credenciales de acceso en todo el ecosistema.
Binance fue enfático en un punto: se trata de un problema a nivel de iOS, no exclusivo de su plataforma. Por eso recomendó a los usuarios eliminar las aplicaciones instaladas desde fuentes no confiables y actualizar tanto el sistema operativo como todas las apps a sus versiones oficiales más recientes.
Por qué importa a los usuarios de Latinoamérica
El mercado cripto en México y en países como Argentina, Colombia y Brasil creció con fuerza en los últimos años, y buena parte de ese acceso ocurre desde el teléfono. Una app que pueda leer archivos de otra abre la puerta a que un atacante se lleve la llave de una wallet sin que el dueño note nada. En ese contexto, la actualización deja de ser una recomendación técnica y se vuelve una práctica básica de protección patrimonial.
Cómo instalar iOS 27.2.1
El proceso es el habitual y toma pocos minutos:
- Abre Ajustes en tu iPhone o iPad.
- Entra a General.
- Selecciona Actualización de software.
- Descarga e instala iOS 27.2.1 o iPadOS 27.2.1.
Se recomienda hacer el proceso conectado a una red Wi-Fi confiable y con la batería suficiente, idealmente por encima del 50% o con el cargador conectado.
Si aún no estás en iOS 27
No todos los usuarios migraron a la versión más reciente del sistema. Para quienes siguen en ramas anteriores, Apple también publicó parches: iOS 26.7.3 e iOS 18.7.12. La lógica es la misma: si el dispositivo no recibe la versión principal, al menos debe contar con las correcciones de seguridad disponibles para su rama. Dejar el teléfono en una versión sin parches equivale a mantener abierta una puerta que la compañía ya sabe cómo cerrar.
El patrón que se repite
Apple suele reservar las actualizaciones con número menor —como esta 27.2.1— para correcciones de errores y seguridad, sin cambios visibles en la interfaz. Eso hace que muchos usuarios las ignoren, convencidos de que “no traen nada nuevo”. El razonamiento es engañoso: precisamente porque no agregan funciones, su valor está en tapar huecos que los atacantes ya conocen. En un ecosistema donde los exploits se venden y se comparten, cada día sin parche amplía la ventana de exposición.
La advertencia de Binance refuerza esa idea desde otro ángulo: los atacantes no distinguen entre un usuario corporativo y uno doméstico. Cualquier persona con una wallet, una app bancaria o simplemente conversaciones privadas en iMessage forma parte del universo de riesgo que esta actualización busca reducir.
Qué hacer después de actualizar
Más allá de instalar el parche, conviene revisar el origen de las aplicaciones instaladas. Las apps descargadas fuera de la App Store, o mediante perfiles de empresa no verificados, son el vector más común para que una vulnerabilidad como worse_query se convierta en un robo real. Eliminar lo que no se reconoce y mantener la App Store como única fuente de instalación reduce drásticamente la superficie de ataque.
También vale la pena activar la autenticación de dos factores en las cuentas críticas y revisar los dispositivos vinculados a iMessage. Con el parche aplicado y esas precauciones, el riesgo baja de forma significativa. Sin el parche, en cambio, el teléfono sigue expuesto a fallas que ya tienen solución disponible.
La conclusión es simple: iOS 27.2.1 no cambia la experiencia de uso, pero sí cambia el nivel de seguridad del dispositivo. En un momento en que el teléfono concentra identidad, dinero y comunicación, esa diferencia pesa más que cualquier función nueva.